

2026年10月以降、複数のEU加盟国で、業務用の冷凍・冷蔵設備や類似機器がサイバーインシデントの影響を受けています。こうした状況を受け、2026年11月4日、欧州連合サイバーセキュリティ機関(ENISA)は、欧州委員会(European Commission)などとともに、一連のインシデントに関する共同声明を公開しました。
サイバー攻撃の対象はITシステムだけでなく、製品にも
今回の声明は、店舗などで使われる冷凍・冷蔵設備もサイバーインシデントの影響を受けるという現実を示しています。セキュリティ対策は、サーバーやPCなどのITシステムだけに限られた課題ではありません。
IoTの普及により、ネットワークカメラ、スマート家電、産業用制御機器、各種センサーなど、さまざまな製品がインターネットにつながるようになっています。
ネットワークへの接続は、製品の利便性や機能性を高める一方で、サイバー攻撃を受けるリスクも生じます。そのため、製品自体をサイバー脅威から守る「製品セキュリティ」の重要性が高まっています。
欧州では製品セキュリティ規制が本格化
欧州では、製品セキュリティへの対応を求める法規制の適用が進んでいます。
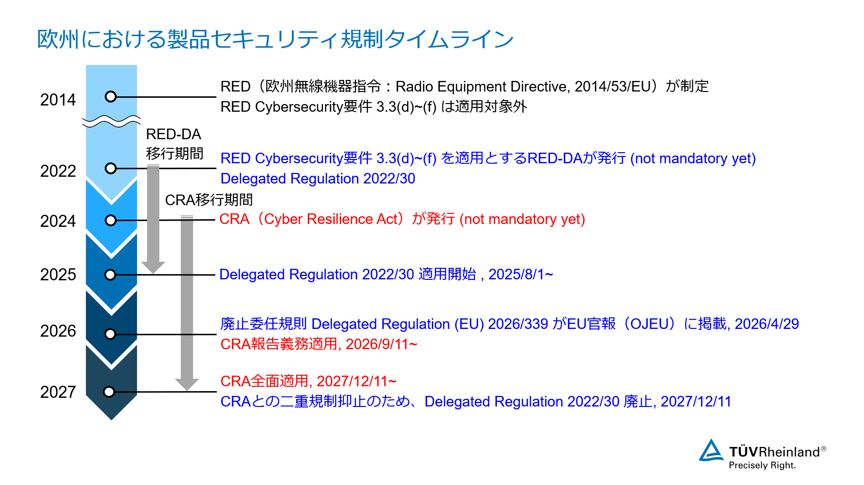
今回の共同声明では、2026年9月11日に適用が始まったサイバーレジリエンス法(CRA)に基づく報告義務に加え、2027年12月11日から全面適用とされるサイバーセキュリティ要件について言及しています。
CRAの報告義務はすでに適用開始
2027年12月11日の全面適用に先立ち、CRAの対象製品の製造業者には、2026年9月11日から、以下の事象を認識した場合の報告義務が適用されています。
• Actively exploited vulnerability
• Severe incident impacting the security of a product with digital elements
共同声明では、製造業者に対して報告義務への対応を呼びかけています。
2027年12月11日からは、設計・開発段階における対策や脆弱性対応など、CRAの主要なサイバーセキュリティ要件が適用とされます。共同声明では、設計段階からセキュリティを組み込むSecurity by Designに加え、製品ライフサイクル全体に通じたセキュリティサポートの重要性も示しています。
製品本体にとどまらないCRAの対象範囲
今回の冷凍・冷蔵システムのように、製品本体だけで機能が完結するとは限りません。製品の中には、スマートフォンアプリケーション、PCアプリケーション、クラウドサービスなどと連携して機能を実現するものもあります。
CRAでは、こうしたソフトウェアやサービスも、製品の機能に不可欠な遠隔データ処理を担う場合、Remote Data Processing Solution(RDPS)として対象範囲に含まれる可能性があります。そのため、CRAへの対応では、製品本体に加え、PCアプリケーション、スマートフォンアプリケーション、クラウドサービスなども含めて確認する必要があります。製品との関係性を踏まえ、対象範囲を明確にすることが、CRA対応の第一歩となります。
テュフ ラインランド ジャパンのサイバーセキュリティサービス
テュフ ラインランド ジャパンでは、CRA対応の進め方の整理や、自己評価(Self-Assessment)による適合性評価の可否の確認など、お客様の状況に応じたサポートを提供します。
「自社製品にどの規制が適用されるのか分からない」「何から対応すべきか判断できない」といったお悩みがありましたら、お気軽にお問い合わせください。
関連リンク
関連情報
- CRA報告義務が適用開始 -ENISAがSRPおよびAR向けマニュアルを公開
- 欧州委員会、EUサイバーレジリエンス法CRA実施支援ガイダンスを公表
- 欧州RE指令におけるサイバーセキュリティ要件廃止とCRAへの統合
🖋️執筆者

|
福井 洋則
製品事業部 IoT Cybersecurity グループリーダー
欧州無線機器指令に基づくサイバーセキュリティサービスにおいて多くの支援実績を有し、規格要求に精通した的確なアドバイスに定評がある。現場に寄り添ったきめ細かな対応が製造者から高く評価されている。 |
お問い合わせ:カスタマーサービス(TEL:045-470-1850 E-Mail: info@jpn.tuv.com)
更新日 :10/11/2026
 |
 |
 |