

2026年9月11日より、EUサイバーレジリエンス法(CRA)の最初の義務要件適用が開始されました。製造事業者は、実際に悪用されている脆弱性および重大なセキュリティインシデントについて、EUのReporting Platform(単一報告プラットフォーム)を通じて所定の期限内に報告する必要があります。
多くの企業にとって、これがCRA対応状況を実際に試される最初の機会となります。ここで改めてどのような準備が必要か、注意すべきポイント等をおさらいします。
必要な対応は?
CRA第14条に基づく報告義務では、企業に対して以下が求められます。
|
セキュリティ事象の迅速な 検知および評価 |
明確な役割・責任体制の確立 |
必要な期限内での正確かつ 信頼性の高い技術情報の提供 |
責任範囲やコミュニケーション経路、文書化された手順が不明確な場合、インシデント発生時の対応が遅れ、規制上、運用上、およびレピュテーション上のリスクが高まる可能性があります。
対象となる企業
本報告義務は、EU市場でデジタル製品を提供するすべての製造事業者に適用されます。特に以下の企業が対象となります。
-
ソフトウェアメーカー
-
IoT機器およびスマートデバイスメーカー
-
外部ネットワークへの接続有無を問わず、デジタル機能を備えた機械メーカー
-
Industry 4.0関連コンポーネントメーカー
-
ネットワーク機器および組込みシステムメーカー
|
!重 要 EU域外の製造事業者であっても、製品をEU市場で販売している場合は対象となります。 |
🚨 何を報告しなければならないのか
 積極的に悪用されている脆弱性(Actively Exploited Vulnerabilities)
以下のすべてに該当する場合、報告が必要となります。
-
自社製品の脆弱性が判明した場合
-
当該脆弱性が脅威アクターによって積極的に悪用されている場合
-
製造事業者がその悪用を認識した場合
|
!重 要 すべての脆弱性が報告対象となるわけではありません。 CVE登録や社内トリアージによる判断された脆弱性のみでは、報告義務は発生しません。 |
 重大なセキュリティインシデント(Severe Security Incidents)
製品のセキュリティに重大な影響を及ぼすインシデントも報告対象となる場合があります。
例:
-
サプライチェーン攻撃
-
ファームウェア更新の改ざん
-
アップデートサーバーへの攻撃
-
製品を介したマルウェア配布
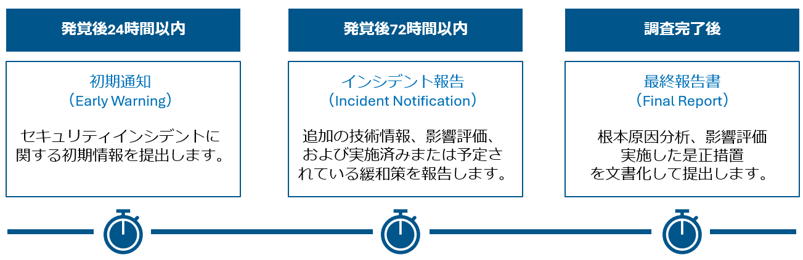
報告期限
CRAでは段階的な報告プロセスが定められています。
|
!重 要 報告期限の起算点は、製造事業者が報告対象事象を認識した時点となります。 |
今すぐ実施すべき事項
新たな要件への対応に向けて、以下が整備されていることを確認してください。
-
セキュリティインシデントの検知・評価プロセス
-
明確に定義された役割および責任
-
文書化された報告手順
-
必要な技術情報への迅速なアクセス体制
-
インシデント対応プロセス
CRA対応に向けた支援
当社のCRA専門チームが以下を支援いたします。
✔ 現状の対応状況およびコンプライアンス要件の評価
✔ Cyber Resilience Act要件の解釈支援
✔ 既存プロセスのレビューおよび改善提案
✔ 効果的な報告体制およびインシデント対応プロセスの構築
よくある誤解
| すべての脆弱性を報告しなければならない | 報告義務は2027年12月から適用される | 重要製品のメーカーのみが対象である |
| いいえ。積極的に悪用されている脆弱性のみが報告義務の対象です。 |
いいえ。CRA第14条に基づく報告義務は 2026年9月11日から適用開始です。 |
いいえ。報告義務は、原則として、CRAの適用対象となる製品を扱うすべての製造者に適用されます。 |
✉️ CRAに関するお問い合わせはこちら E-Mail: Info@jpn.tuv.com
<関連ブログ>
CRA報告義務が適用開始 -ENISAがSRPおよびAR向けマニュアルを公開
製品のサイバーセキュリティ対策で企業が直面する共通課題
サイバーレジリエンス法 CRA-10月10日欧州評議会採択、数ヵ月以内に新規制発効予定
テュフ ラインランドでは、サイバーセキュリティに関するご相談、セミナーや技術相談、ギャップ分析、サイバーセキュリティ試験などを通じて
お客様の製品安全をサポートしています。ご不明な点はテュフ ラインランドにお問い合わせください。
更新日 : 10/22/2026