

EUのCyber Resilience Act(CRA)への適合に向け、欧州規格の整備が本格化しています。
CRAでは、デジタル要素を備えた製品(Products with Digital Elements)に対して、設計・開発から市場投入後の脆弱性対応まで、製品セキュリティライフサイクル(Product Security Lifecycle)全体を通じたサイバーセキュリティ対応が求められます。
CRA要件を評価する規格として、EN 40000-1-2:2026「Cybersecurity requirements for products with digital elements - Part 1-2: Principles, product risk management, and lifecycle activities」が発行されました。
発行されたEN 40000-1-2:2026は、各国における発行スケジュールに従い、国家規格機関(ドイツではDIN等)のカタログを通じて今後入手可能となる見込みです。
出展:First European standard published to support the Cyber Resilience Act
EN 40000-1-2:2026は、主にCRA Annex I Part I(1)を評価する規格です。製品セキュリティライフサイクル全体で実施する活動を規定しています。
CRA Annex I Part I(1)
Products with digital elements shall be designed, developed and produced in such a way that they ensure an appropriate level of cybersecurity based on the risks.
EN 40000-1-2:2026では、Clause 6にリスクアセスメントを含むリスクマネジメント活動(Risk Management Activities)、Clause 7にClause 6の結果に基づくサイバーセキュリティライフサイクル活動(Cybersecurity Lifecycle Activities)が規定されています。製造業者には、リスクアセスメントを実施し、その結果を要件定義、設計・開発、製造、リリースなどの各段階へ反映することが求められます。これにより、設計段階から製品セキュリティを組み込む「Security by Design」が、具体的な活動として実施します。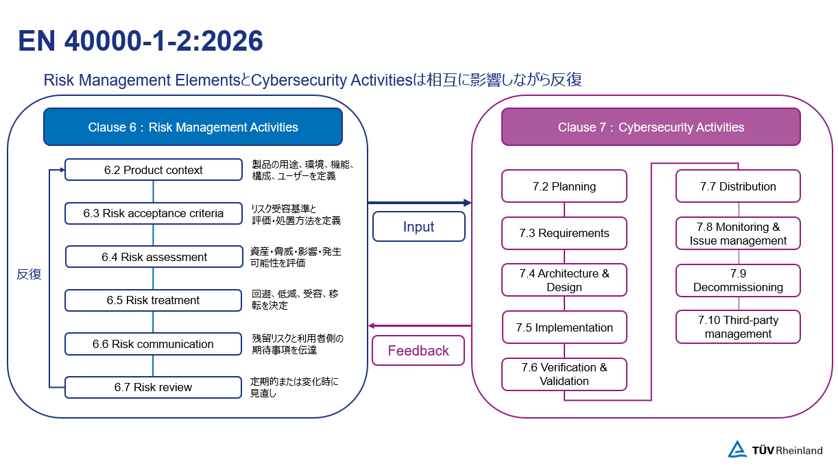
CRAとM/606
EN 40000-1-2:2026をはじめとするCRA関連規格は、欧州委員会が欧州標準化機関(European Standardisation Organisation:ESO)に発行した標準化要求 M/606(C(2025)618 - Register of Commission Documents)に基づいて策定されています。
M/606では、CRA要件を評価する規格として、41項目の標準化課題が示されています。これらは、リスクマネジメントや脆弱性対応など、製品カテゴリーを横断する共通の枠組みを提供するHorizontal Standards(水平規格)と、CRA Annex IIIおよびAnnex IVに定めるImportant Products with Digital ElementsおよびCritical Products with Digital Elementsの製品カテゴリー別に策定されるVertical Standards(垂直規格)に大別されます。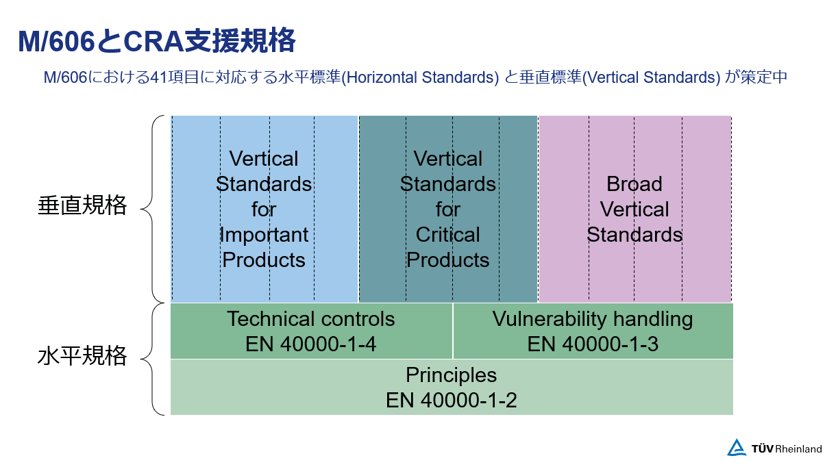
CRA規格は順次整備
CRAの水平規格として、EN 40000-1シリーズの整備が進められています。今回発行されたEN 40000-1-2:2026のほか、脆弱性対応を扱うEN 40000-1-3や、汎用的な製品セキュリティ要件を扱うEN 40000-1-4の発行も予定されています。これらは、CRAへの適合性評価において参照される規格として、策定動向が注目されています。
規格整備が進められる中、欧州委員会は2026年11月10日、M/606に定めるESOによる規格の採択期限を、下表のとおり一部変更しました。
C(2026)7861 - Register of Commission Documents
| 変更前 | 変更後 | ||
| Horizontal standards | EN 40000-1-2:2026 | 2026/8/30 | 2026/11/30 |
| EN 40000-1-3 | 2026/8/30 | 2026/11/30 | |
| EN 40000-1-4 | 2027/10/30 | 2027/10/30 | |
| Vertical standards | 2026/10/30 | 2027/1/31 | |
製造業者には、採択期限の変更も踏まえ、2027年12月11日のCRA全面適用に向けた対応が求められます。
水平規格と整合規格
EN 40000-1-2:2026、EN 40000-1-3、EN 40000-1-4は、M/606に基づき、CEN/CENELECによってCRA要件を評価するために策定する水平規格です。ただし、製品カテゴリーを横断して適用される「水平規格」であることと、EU官報(OJEU)への引用により「整合規格」とされ、適合推定の根拠となることは区別する必要があります。下表の規格情報では、EN 40000-1-2:2026およびEN 40000-1-4は、EU官報への引用が予定されていない一方、EN 40000-1-3は引用が予定されています。
|
Reference |
|||
|
Title |
Cybersecurity requirements for products with digital elements - Part 1-2: Principles, product risk management, and lifecycle activities |
Cybersecurity requirements for products with digital elements - Part 1-3: Vulnerability handling |
Cybersecurity requirements for products with digital elements - Generic security requirements |
|
Date of Availability (DAV) |
2026-11-18 |
- |
- |
|
Citation in OJEU |
No citation expected for Regulation(EU)2024/2847 |
Citation expected for Regulation(EU)2024/2847 |
No citation expected for Regulation(EU)2024/2847 |
今後は、M/606に基づき、その他の水平規格や垂直規格も順次整備される予定です。また、一部の水平規格および垂直規格は、今後EU官報に引用され、CRAの整合規格となる予定です。
これらを踏まえ、製造業者には、CRAの要求事項や製品カテゴリーの把握に加え、CRA関連規格の位置付け、策定状況、整合規格による適合推定の仕組みへの理解が求められます。その上で、製品に適した方法によりCRAへの適合を示していく必要があります。
テュフ ラインランド ジャパンのサイバーセキュリティサービス
テュフ ラインランド ジャパンでは、CRA対応の進め方の整理や、自己評価(Self-Assessment)による適合性評価の可否確認など、お客様の状況に応じたサポートを提供します。「自社製品にどの規制が適用されるのか分からない」「何から対応すべきか判断できない」といったお悩みがある場合は、お気軽にお問い合わせください。
関連リンク
- CRA Milestone Unlocked: First European standards supporting CRA are now available! - CEN-CENELEC
- M/606(C(2025)618 - Register of Commission Documents)
- C(2026)7861 - Register of Commission Documents
- EN 40000-1-2:2026
- EN 40000-1-3
- EN 40000-1-4
- First European standard published to support the Cyber Resilience Act
🖋️執筆者

|
福井 洋則
製品事業部 IoT Cybersecurity グループリーダー
欧州無線機器指令に基づくサイバーセキュリティサービスにおいて多くの支援実績を有し、規格要求に精通した的確なアドバイスに定評がある。現場に寄り添ったきめ細かな対応が製造者から高く評価されている。 |
お問い合わせ:カスタマーサービス(TEL:045-470-1850 E-Mail: info@jpn.tuv.com)
更新日 :20/11/2026
 |
 |
 |